

2.45 亿美元的骗局:加密欺诈如何变成一门“生意”
加密盗窃无需攻破加密技术
2024 年 8 月,华盛顿特区一名居民被盗走超过 2.45 亿美元 的虚拟货币,成为针对单一受害者的最大规模加密货币盗窃案之一。这起案件并未攻破比特币的加密技术——被盗数据、一个可信的说辞和受害者的配合就已足够。
2026 年 9 月 8 日,22 岁的新加坡籍男子 Malone Lam 在美国对一项 敲诈勒索共谋 指控认罪。检察官称,其团伙自 2023 年 10 月至至少 2025 年 5 月期间,入侵并购买加密货币持有者数据库,随后分析数据锁定高价值目标。在某些案件中,成员甚至闯入受害者家中夺取硬件钱包。
欺诈即商业模式:分工明确的犯罪企业
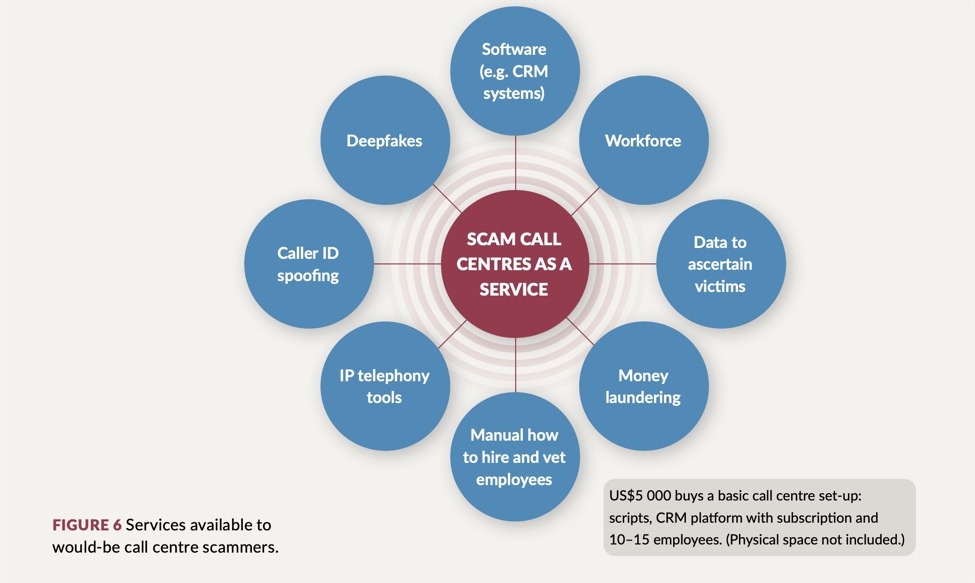
Lam 的团伙以一家拥有明确层级和不同角色的有组织企业方式运作,参与者专注于不同领域,各自执行行动的特定环节:
-
数据库黑客 入侵网站和服务器,或在暗网上购买被盗记录,建立潜在受害者名单
-
目标识别者 从名单中筛选最富有的潜在目标
-
洗钱团队 将所得转换为现金、电汇和商品
在起诉书中引用的一段群聊记录中,Lam 向同案被告 Conor Flansburg 提供了约 40 个 此类有组织窃取的数据库。Flansburg 同意将任何超过 1,000 万美元 的盗窃所得的 20% 分给 Lam 和另一名组织者,并回复“我们每天都在黑客,全天候。”
这些角色中没有一个需要攻破比特币的加密技术——只需要关于谁持有资产、如何联系他们以及如何让接触方式可信的信息。
社会工程已成为有组织产业
这种分工并非 Lam 团伙独有。全球打击跨国有组织犯罪倡议 2026 年对乌克兰诈骗呼叫中心的研究描述了全国范围内的类似结构:呼叫者、成交者、IT 团队、人力资源、培训师、财务人员和管理人员,各自负责链条中的一个环节。重点不在于地理位置,而在于运营模式:社会工程已成为一项有人员配置、分工细化的业务。如果攻击者能够识别钱包所有者、拼凑出可信的用户画像并诱导转账,就无需直接攻破钱包。
2025 年,Coinbase 表示犯罪分子曾贿赂海外客服人员,复制客户姓名、地址、身份证明文件、交易历史和余额快照。该公司表示没有密码或私钥泄露,并将赔偿被诱骗转账的客户。Coinbase 称,被盗数据旨在让后续的冒充尝试更具说服力。
Lam 的团伙、乌克兰呼叫中心和 Coinbase 数据泄露有一个共同点:三者中没有任何一个私钥被攻破。共同线索在于——攻击始于加密层之外,最薄弱的环节不是区块链,而是围绕其用户的信息。
客户数据进入托管安全边界
私钥保护仍然重要,但它只覆盖攻击链的一部分。硬件钱包无法保护一个身份、联系方式和大致持仓已被拼凑成目标画像的所有者。加密技术无法判断一笔交易是在自由授权、受欺骗还是受人身威胁的情况下完成的。
客户记录如今已成为资产安全问题的一部分。余额快照、地址、电话号码或客服备注,都能帮助攻击者选择目标并使冒充尝试更具可信度。因此,交易所和托管机构需要将客户数据访问视为接近运营密钥的访问——严格记录、权限最小化,并在未经请求的客服接触后更难被利用。高风险转账可能需要 冷静期、额外验证或多人签署;自托管设置如果允许单一可识别的个人一次性转移所有资产,也面临同样的问题。
Lam 的团伙依靠一条由数据库黑客、目标识别者、呼叫者和洗钱者组成的供应链运作,并围绕简单的收益分成构建。华盛顿特区联邦法院定于 2026 年 12 月 8 日 举行案件状态听证会,届时预计将确定量刑日期。该听证会将是这起 2.45 亿美元盗窃案背后的运作机制再次进入公众视野的下一节点。


0 评论
想要参与讨论?请先 登录 账户。